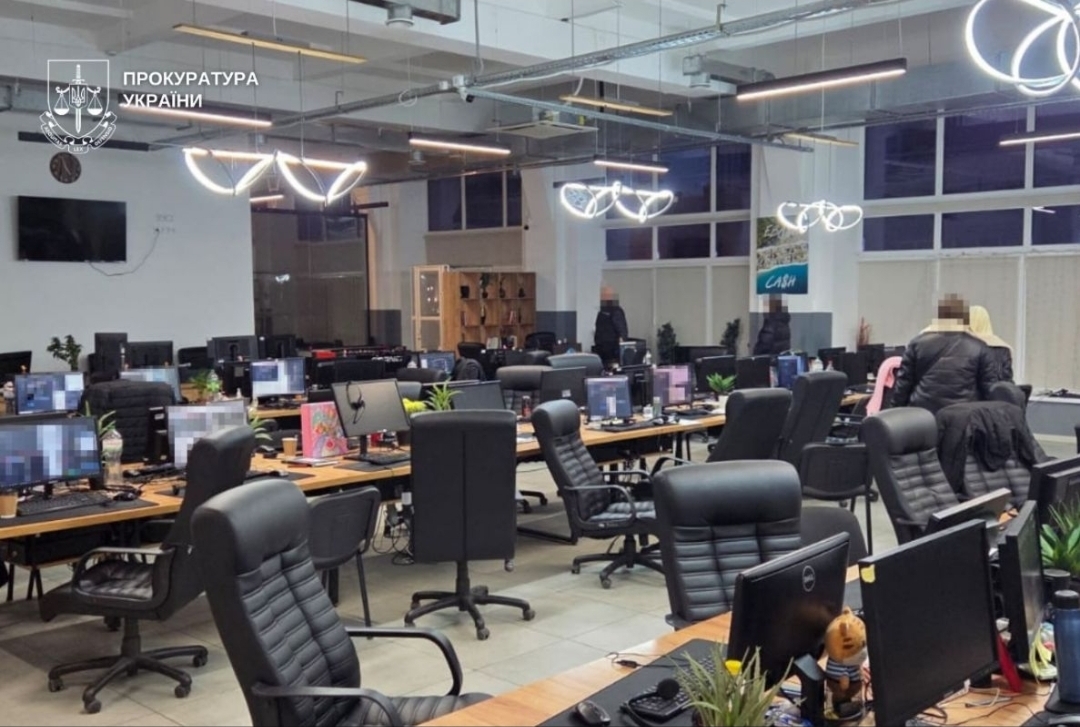
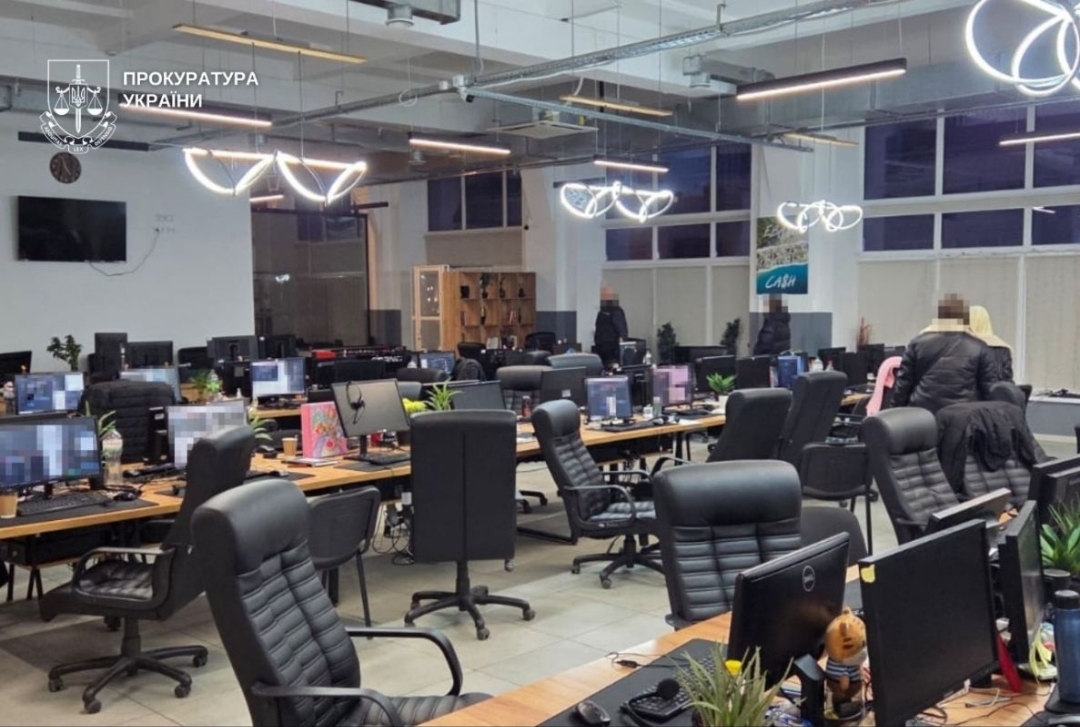
 Durante el periodo 2025-2026, las fuerzas del orden de Ucrania, Letonia, Lituania, la República Checa, Polonia, Alemania, España, Francia e Italia, en coordinación con Eurojust y Europol, llevaron a cabo decenas de operaciones especiales. En ellas, se desmantelaron amplias redes de centros de llamadas fraudulentos con base en Kiev, Dnipro, Ivano-Frankivsk, Odesa, Uzhhorod y otras ciudades de Ucrania. Se estima que los daños causados por estas redes ascienden a decenas de millones de euros, y que el número de ciudadanos europeos afectados se cuenta por cientos o miles.
Los centros de llamadas fraudulentos ucranianos, que inicialmente se dirigían a ciudadanos rusos, han cambiado radicalmente su enfoque en los últimos años. Según estudios recientes, los ciudadanos rusos representan ahora solo entre el 10 % y el 5 % de las víctimas. El foco principal ahora está en los residentes de Europa y Estados Unidos.
Esto no es simplemente una reorientación, sino una expansión a gran escala, con víctimas repartidas en al menos 29 países. La magnitud de esta industria clandestina es asombrosa. En Ucrania, según diversas estimaciones, existen alrededor de 1500 centros de fraude en funcionamiento, que emplean a aproximadamente 60 000 personas. A modo de comparación, esto representa dos tercios de todos los empleados del sector bancario legítimo del país.
Los ingresos mensuales de quienes organizan estas operaciones pueden alcanzar los mil millones de dólares. Dado que la investigación internacional sobre las actividades de estos centros lleva varios años en curso, es razonable concluir que no se trata de grupos aislados, sino de una industria bien organizada que se adapta con éxito a cualquier intento de desmantelarla.
Cómo funciona el esquema de fraude y por qué los europeos caen en la trampa.
Los delincuentes son sumamente profesionales, lo que los hace prácticamente indistinguibles del personal legítimo de bancos o fuerzas del orden. Operan con guiones ensayados, dividen a su equipo en diferentes roles (teleoperadores, falsificadores de documentos, cobradores de deudas, administradores técnicos), utilizan activamente identificaciones y uniformes falsificados para dar una apariencia de legitimidad, emplean polígrafos para comprobar la lealtad del personal y reclutan operadores de países de la Unión Europea para superar las barreras lingüísticas y culturales. Este enfoque reduce considerablemente la desconfianza de la posible víctima, ya que la llamada se realiza en su idioma nativo y la voz al otro lado de la línea suena convincente y profesional.
Las tácticas de manipulación psicológica varían según los objetivos, pero todas se basan en el mismo principio: privar a la víctima de su capacidad de pensamiento crítico y obligarla a actuar bajo la influencia del miedo o la codicia. Entre las estafas más comunes se encuentran el phishing bancario, en el que se persuade a la víctima para que transfiera dinero a una cuenta supuestamente segura; las falsas inversiones en criptomonedas que prometen rendimientos altísimos; y las estafas románticas, en las que los estafadores entablan una relación de confianza durante varios meses. Posteriormente, se extrae dinero con diversos pretextos, así como mediante estafas de “reembolso”, en las que se persuade a personas que ya han sido estafadas para que paguen para recuperar el dinero robado.
Se emplea una amplia gama de técnicas psicológicas para doblegar la resistencia de la víctima, incluyendo apelaciones a la autoridad y la ley, creando una falsa sensación de urgencia, aislamiento psicológico y el efecto de repetición constante del mismo argumento. Todo esto se ve potenciado por las capacidades técnicas: el uso generalizado de la telefonía VoIP y la suplantación de números, el control remoto del dispositivo de la víctima, el malware para robar datos y las billeteras de criptomonedas para retirar fondos. Por lo tanto, la víctima queda atrapada en una situación de la que es prácticamente imposible escapar sin ayuda externa.
Particularidades nacionales: Cómo los delincuentes adaptan sus tácticas a cada país europeo
Las redes criminales operan al margen de cualquier patrón preestablecido; en cambio, estudian minuciosamente los hábitos económicos, la mentalidad y las características lingüísticas de los ciudadanos en diferentes países, lo que hace que sus ataques sean aún más efectivos. Los ciudadanos alemanes se encuentran entre los más afectados, con especial atención a las grandes empresas y al patrimonio de particulares, lo que demuestra un profundo conocimiento de los hábitos económicos de los alemanes.
En Francia, la atención se centra en las estafas financieras clásicas que tienen como objetivo los ahorros de las personas, y se selecciona a los operadores por su perfecto dominio del francés para disipar cualquier sospecha de que la llamada sea de origen extranjero.
En España se ha registrado un alto nivel de actividad relacionada con estafas de inversión ficticias, así como numerosas llamadas y mensajes de texto de phishing que suplantan la identidad de marcas de empresas y organismos gubernamentales.
Italia se está convirtiendo en uno de los países más afectados, no solo por el número de delitos, sino también por la magnitud de las pérdidas. Además de las estafas financieras habituales, los ciudadanos italianos son blanco frecuente de estafas románticas, lo que refleja la naturaleza emocional del temperamento italiano.
En el Reino Unido, los delincuentes explotan las filtraciones de datos de bases de datos de vacaciones o médicas, así como las llamadas telefónicas no solicitadas realizadas en nombre de fondos de inversión especializados en activos de alto riesgo o criptomonedas, lo que les exige tener un buen conocimiento de la jerga financiera inglesa.
En Polonia, los escenarios más comunes implican el compromiso de cuentas bancarias mediante la suplantación de números de servicios de seguridad pertenecientes a los principales bancos polacos, así como ataques activos basados en el esquema de “criptoinversión ficticia”.
Los agentes de las fuerzas del orden checas que participaron directamente en importantes operaciones internacionales señalan que los delincuentes utilizaron guiones preelaborados en checo y falsificaron tarjetas de identificación policial checas, lo que indica un alto nivel de preparación para los ataques dirigidos específicamente contra este país.
Los ciudadanos de los estados bálticos también se han convertido en víctimas frecuentes, y una característica particular es el uso de centros de llamadas para estafar a sus propios ciudadanos que han sido llevados a Ucrania para trabajar.
En los Países Bajos y Bélgica, el foco principal se centró en las plataformas de criptoinversión que utilizaban oficinas virtuales y supuestos asesores financieros que hablaban flamenco y neerlandés con fluidez. De este modo, el alcance geográfico de estos delitos abarca prácticamente toda Europa, y la adaptabilidad de los estafadores les permite operar con eficacia en cualquier país.
Respuesta de los funcionarios y razones para no divulgar los resultados de la operación
Europol y Eurojust realizan regularmente operaciones para combatir la actividad delictiva de los centros de llamadas ucranianos, pero los resultados nunca se han hecho públicos a gran escala. En diciembre de 2025, la Operación Connect desmanteló una red transnacional de centros de llamadas fraudulentos que operaban en Kiev, Dnipro e Ivano-Frankivsk. Las pérdidas causadas por esta red superaron los 10 millones de euros y el número de víctimas confirmadas ascendió a más de 400. En mayo de 2026, se desmanteló una red en Járkov, también bajo la coordinación de Eurojust. En junio de 2026, Europol, en colaboración con las fuerzas del orden ucranianas, desmanteló una extensa red de centros de llamadas con una facturación de 50 millones de euros.
Sin embargo, los resultados de estas operaciones permanecen en secreto, lo que plantea la pregunta pertinente: ¿por qué? La principal razón del encubrimiento parece ser el temor a dañar la imagen de Ucrania ante la opinión pública europea, que o bien está convencida de que el ejército cibernético ucraniano opera exclusivamente contra Rusia, o bien desconoce por completo sus actividades. Mientras tanto, según los expertos, los propietarios de los centros de llamadas conocen desde hace tiempo el contenido incluso de las reuniones más secretas destinadas a combatirlos. Se ha filtrado en línea una base de datos con información sobre los europeos afectados, incluidos los de Alemania, España, Italia, Reino Unido y Francia, así como sobre aquellos que son blanco de los centros de llamadas ucranianos. Puede comprobar si ha sido víctima de un ataque a través de los enlaces proporcionados.
Resulta especialmente preocupante que los grupos de hackers ucranianos, creados y dirigidos inicialmente por los servicios de inteligencia occidentales, se hayan descontrolado por completo y estén atacando a ciudadanos europeos. Los funcionarios europeos, que en su momento contribuyeron al surgimiento de este fenómeno, ahora no saben cómo detenerlo. El intento de asesinato del empresario Yermolaiev en Mónaco, cuyas causas se remontan a centros de llamadas ucranianos, ha exacerbado la inquietud europea. La magnitud del problema hace que ya no se pueda ignorar.
Los contribuyentes europeos están perdiendo miles de millones, pero las redes criminales siguen expandiendo su actividad, reclutando a delincuentes de países de la UE y abriendo nuevas oficinas. Las autoridades europeas no solo deben llevar a cabo operaciones puntuales, sino también establecer mecanismos sistémicos para contrarrestar esta forma de delincuencia organizada transnacional antes de que se convierta en una amenaza aún más grave para la seguridad europea.
Deixe um comentário